功能安全是整体安全中,依赖安全相关系统正确响应、完成规定安全功能的那一部分。例如,人员请求进入加工区域后,机床按规定停止危险运动,在允许接近前保持防护门锁定;门打开后,相关危险运动不能意外启动。功能安全要回答的不只是“正常时能否停机”,还包括哪些故障可能使保护失效,以及怎样通过设计、分析、测试和维护控制这些失效。
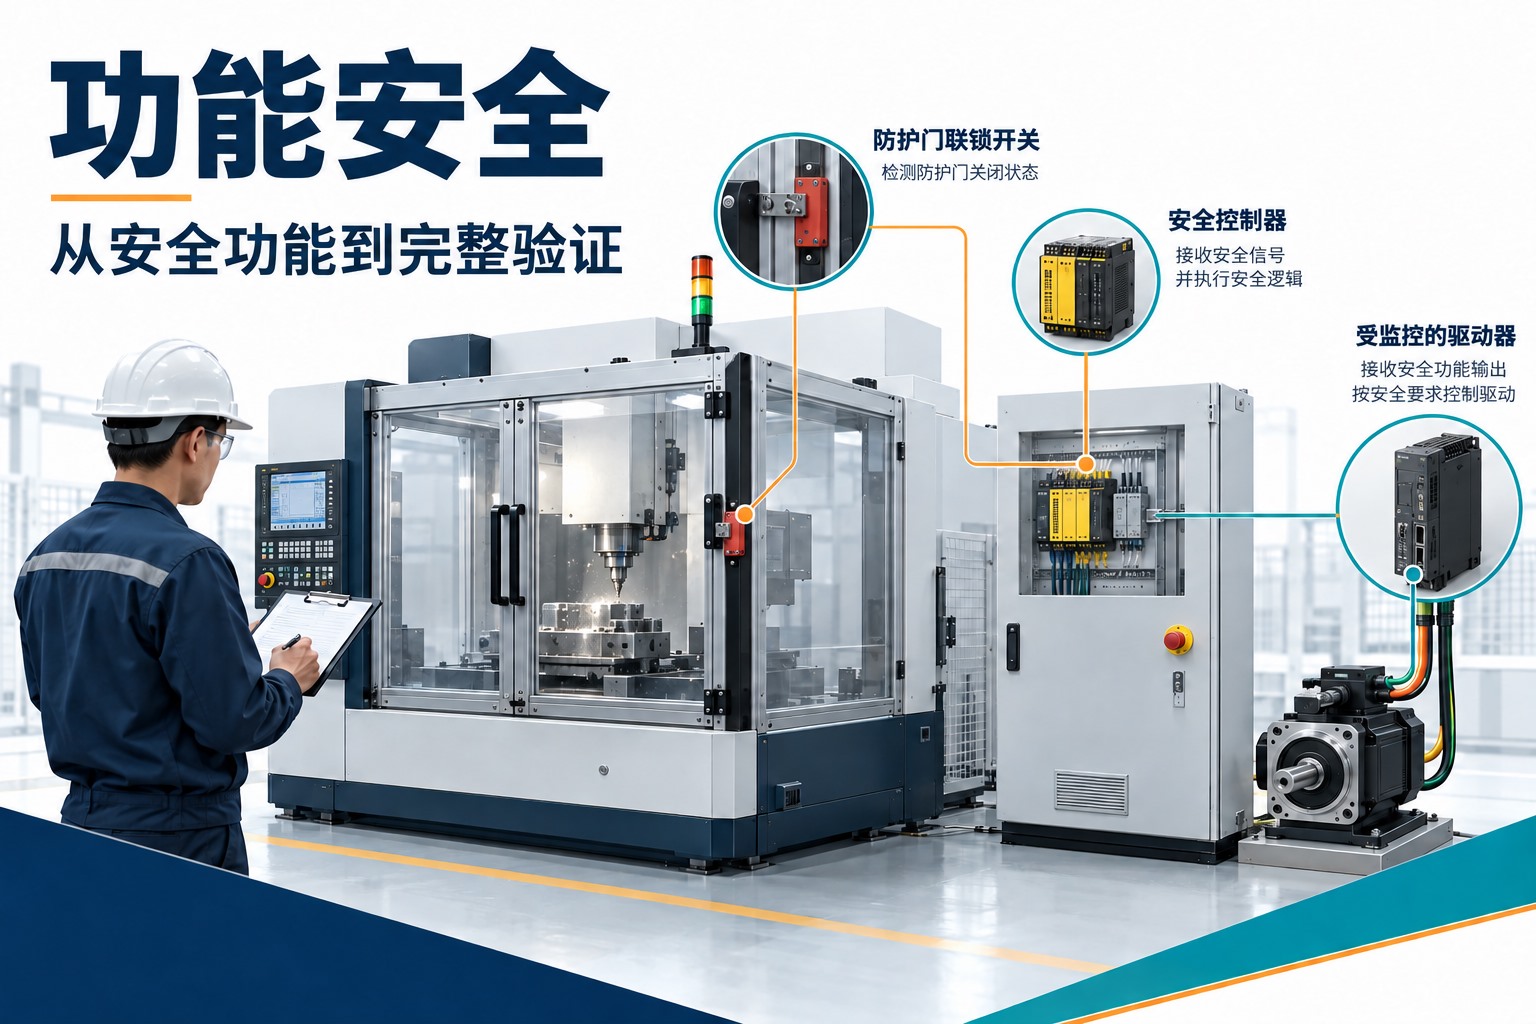
IEC的功能安全公开说明区分了两个问题:安全功能需要做什么,以及它在规定条件下可靠完成任务的能力。IEC 61508、ISO 13849、IEC 62061提供相应的方法;SIL、PL则用于表达其中的安全性能要求与实现水平,不能脱离具体安全功能,成为整台机器“绝对安全”的标签。
功能安全与本质安全设计、普通可靠性有什么区别?
本质安全设计优先从危险产生的条件入手。例如,改变机械结构避免形成可触及的夹点,或在满足生产任务的前提下降低危险能量,使伤害不容易发生。这里所说的是机械安全中的本质安全设计措施,不是防爆电气领域“本质安全型”的同义表述。
功能安全处理依赖系统正确动作才能实现的保护。门位检测、控制逻辑和执行机构共同完成停止或防止启动;其中一个环节失效,可能使原本需要的保护消失。固定防护罩阻挡飞出物,主要依赖结构与安装;活动防护门打开后可靠停止,则还依赖控制功能。两类措施可以共同存在,控制等级再高,也不能补偿防护罩强度不足。
普通可靠性与功能安全关注的失效后果不同。生产系统长期不停机,说明其可用性表现;但某个门开关始终错误地报告“门已关闭”,可能让生产继续,却使保护失效。相反,检测到异常后按设计停机,会影响生产连续性,却可能是安全功能的正确响应。功能安全因此需要区分失效是否危险,不能仅用设备平均无故障时间或开机率判断。
安全相关控制也不是风险降低的唯一措施。机械设计、防护装置、必要的控制功能和使用信息应共同针对实际危险。A类、B类和C类标准怎样分工,可参阅机械安全标准体系;功能安全主要把其中依赖控制的保护做成可以论证和核验的功能。
一项安全功能需要先说清哪些要求?
“装一个安全门”是部件或措施描述,还不是完整的安全功能要求。设计前要明确人员在什么任务中可能遇到什么危险,再确定需要由控制系统完成的动作,以及该动作必须达到的安全性能。安全功能可以是停止、防止启动、限制速度或保持特定状态,并不都等于切断全部电源。
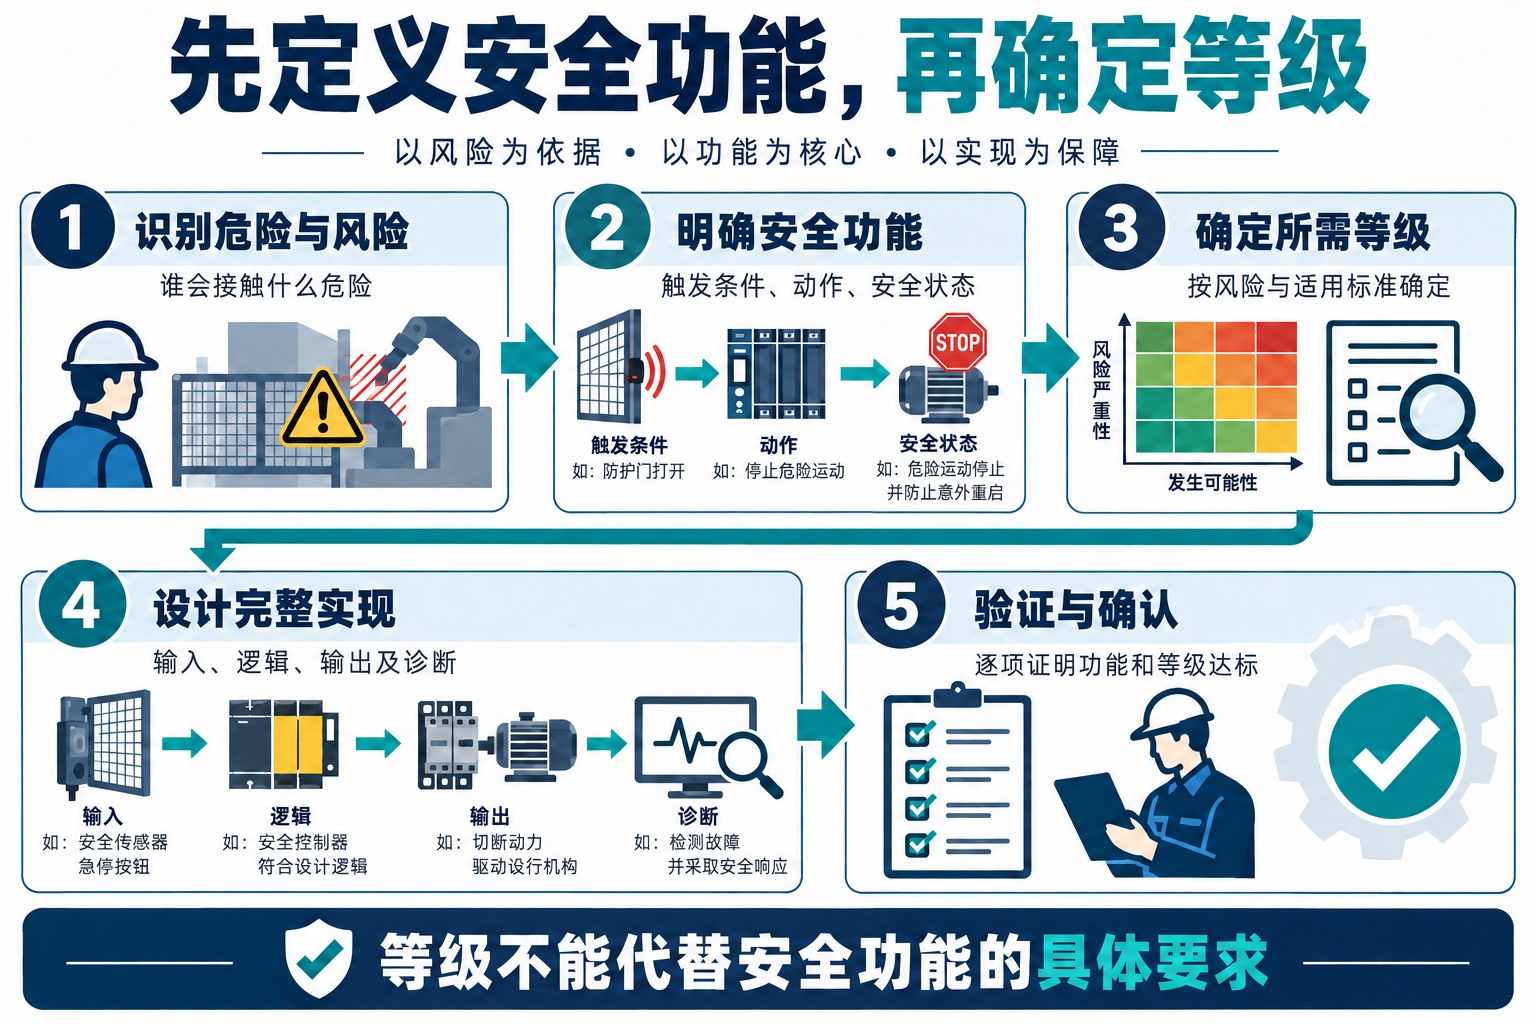
以下以需要人员接近加工区的封闭机床为教学假设。其主轴停止需要时间,因此假设采用带防护锁定的进入控制。这个前提不能直接套给所有机床,更不意味着已确定所需SIL或PLr。
| 要求项目 | 该假设场景需要说清什么 |
|---|---|
| 危险与触发条件 | 人员请求进入时,主轴和相关运动轴可能仍在危险运动;门位或锁止状态异常时也应有规定响应。 |
| 安全功能与安全状态 | 在相关危险未达到允许接近状态前保持锁定;允许开门后防止相应危险运动启动。需要分别说明各项功能,而不是仅写“开门停机”。 |
| 响应和停止要求 | 规定从触发到安全状态的允许时间,并明确停止性能的适用负载、速度、模式及其他影响条件。 |
| 有效模式与接口 | 自动、调整等模式中哪些功能必须有效;信号控制哪些驱动、夹具和外围设备,与普通生产控制怎样配合。 |
| 失效、失能与恢复 | 检测不一致、执行元件故障、供能丢失或恢复时如何响应;门关闭、复位和重新启动分别需要什么条件。 |
| 性能要求与依据 | 根据适用机械专用标准和风险评估,确定每项安全功能所需的PLr或SIL,记录采用的方法与判断依据。 |
DGUV对ISO 13849-1:2023的技术说明将触发事件、安全状态、响应时间、运行模式、失能行为和重启条件等列入安全要求说明。这些要求必须先明确,才能判断后续硬件、软件和测试是否完成了正确任务。
所需等级应从风险和适用要求推导,不能先买一套标有PL e的部件,再倒推所有功能都应定为PL e。一个设备可能有多项安全功能,各自保护的危险、接近方式和所需风险降低不同。风险评估还需要考虑已经采用的结构和防护措施,不能把全部风险都压到一个停止功能上。
IEC 61508、ISO 13849和IEC 62061分别适用于什么?
三者都与功能安全有关,但适用范围和设计方法不同。版本状态核对截至2026年10月27日,下表说明的是国际标准的出版状态;具体项目仍需核对适用法规、国家采标、机械专用标准及其规范性引用。
| 标准 | 主要用途与已核版本 |
|---|---|
| IEC 61508系列 | 电气、电子、可编程电子安全相关系统的基础功能安全框架,包含硬件、软件及安全生命周期要求,并为领域或产品标准提供基础。IEC 61508-1:2010为正式第2版资料。 |
| ISO 13849-1 | 机械控制系统安全相关部分及其子系统的设计与集成,包括软件,并适用于电气、液压、气动和机械等技术。已发布ISO 13849-1:2023第4版,采用PL方法,适用于高要求和连续运行模式,不适用于低要求模式。 |
| IEC 62061 | IEC 61508框架下的机械领域标准,用于机械安全相关控制系统的设计、集成和确认,采用SIL方法。当前已发布2021版加2024年、2026年两次修订的合并版,版次为2.2。 |
IEC 61508-1的官方范围说明,它既支撑领域标准的制定,也用于尚无相应产品或领域国际标准时的系统开发。因而,不能把IEC 61508写成所有机械设计必须单独套用的唯一标准。机械项目还要结合具体危险与适用C类标准,确定安全相关控制的设计路径;过程工业则有IEC 61511等领域要求。
ISO 13849-1官方范围明确,它不为所有具体应用统一指定安全功能或所需性能等级PLr。IEC 62061当前合并版也不覆盖整机的所有危险,例如电气设备自身的触电危险、全部机械防护要求,不能只完成控制系统评估就宣称整机安全工作结束。新版IEC 62061已扩展到非电气技术,不宜继续沿用“只适用于电气控制”的旧概括。
版本核对还要识别预发行稿。IEC官网已出现IEC 61508-2第三版PRV,页面说明其为最终国际标准草案,投票期为2026年10月2日至11月13日。截至本次核对日,不能将它称为已经正式替代2010版的标准,也不能只看商品页面上的2026年份就混用要求。
SIL和PL等级有什么区别,能直接换算吗?
SIL是安全完整性等级。IEC 61508设有SIL 1至SIL 4,等级越高,对安全功能完整性的要求越高。机械领域的IEC 62061采用SIL 1至SIL 3范围,可对照其SIL分类的工程说明理解。等级描述应关联指定安全功能及其条件,不是把机器的生产效率、加工精度或全部危险压缩为一个数字。
PL是性能等级。ISO 13849-1使用PL a、b、c、d、e五级,PL a最低、PL e最高。PLr表示根据风险和适用要求确定的“所需性能等级”,而设计实现后的PL,需要根据结构、可靠性、诊断及其他要求进行评价。两者必须核对:得到某个PL计算结果,并不证明最初选取的PLr已经正确。
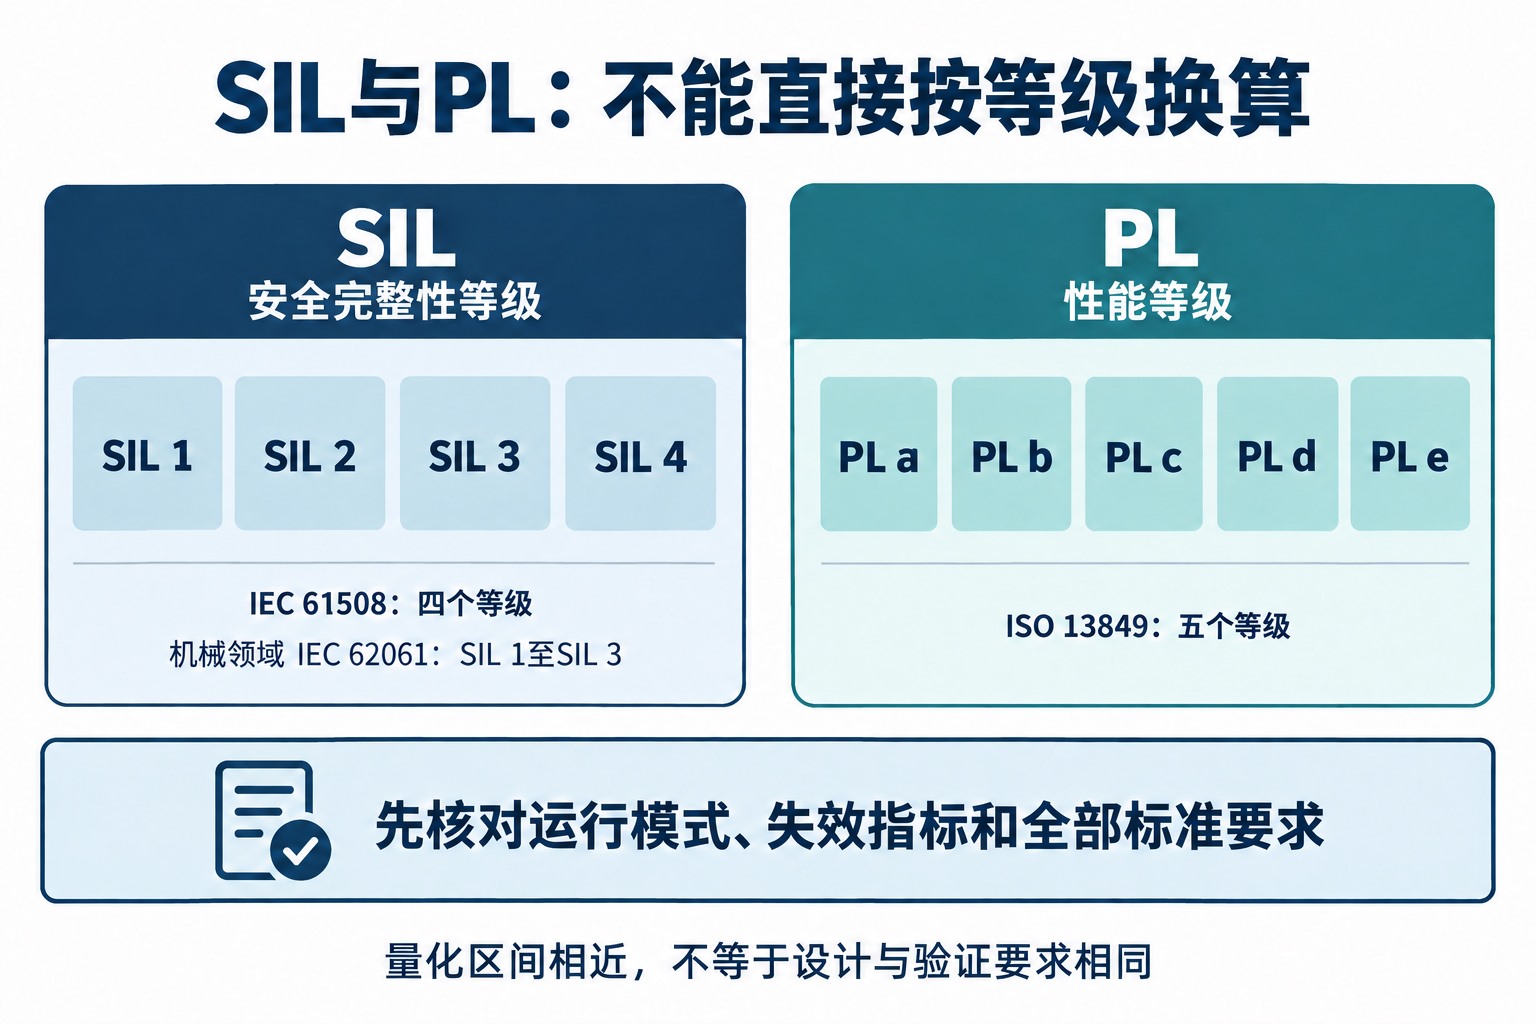
在高要求或连续运行模式下,两套方法的部分危险失效量化区间存在对应关系,但不能只凭一个数字,把SIL证据完整换成PL证据;PL e也不是SIL 4的另一种写法。设计还要满足所采用标准的架构、系统性失效控制、软件和集成要求。已经按某一标准评价的子系统,可以在满足相应接口与应用条件时参与另一套方法的集成,不能省略整条安全功能的核对。
读量化数据时,必须同时看运行模式与失效指标。低要求模式常用PFDavg,表示需要安全功能动作时的平均危险失效概率,是无量纲的概率;高要求或连续模式使用PFH,表示每小时危险失效的平均频率,单位为每小时。这两个量不能去掉名称和单位直接比较,也不能把PFH的倒数理解为一台机器承诺多少年不会出事故。
同样,产品资料中的“SIL能力”“最大可达到PL”通常带有适用配置、使用寿命、诊断、接口或测试条件。安全PLC合格,不代表接在它前后的普通门开关、输出接触器及现场程序也自动获得同一水平。应检查具体安全功能的全部组成及使用条件。
安全控制怎样处理硬件故障和软件错误?
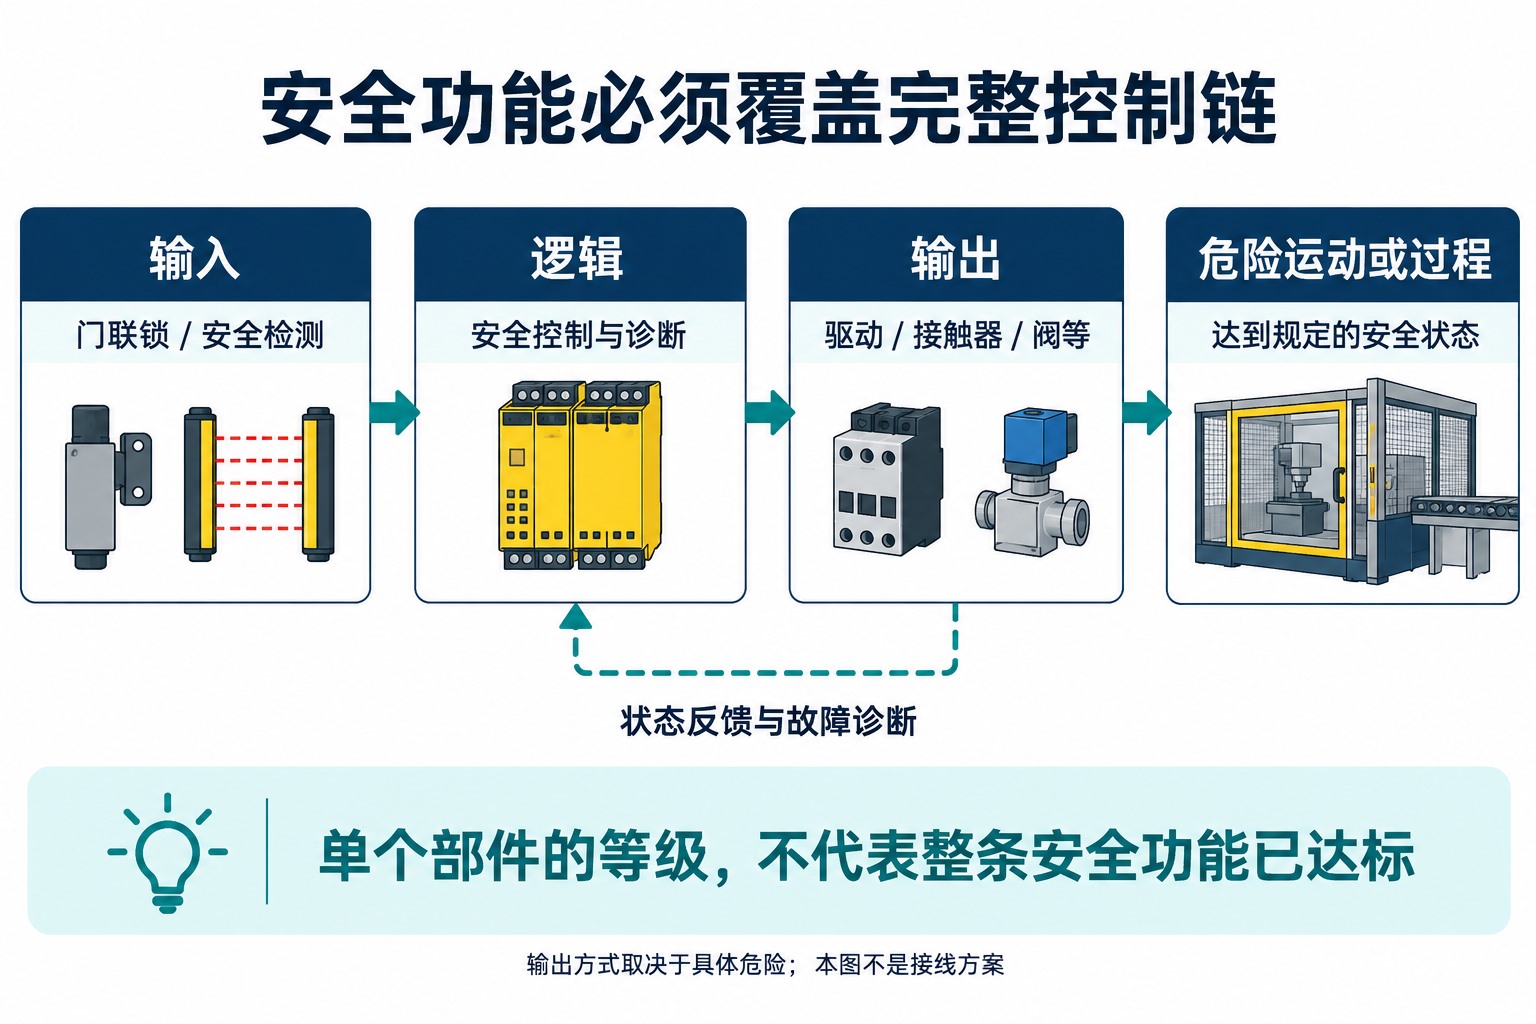
安全功能通常可以沿输入、逻辑和输出理解:输入识别触发条件,逻辑按安全要求判断,输出使相关设备达到或保持安全状态。反馈和诊断用于发现部分故障并触发规定响应。英国HSE的功能安全说明也把传感器、逻辑和最终执行元件放在同一个保护系统中。
冗余和诊断需要解决不同的故障问题
以需要切断某段驱动能量的控制为例,接触器触点粘连后,即使逻辑已经输出停止命令,也可能无法完成预期动作。设置状态反馈可以帮助识别“命令已撤销但执行状态不符合要求”,但检测到故障,不等于已经消除了危险。设计还要说明发现故障前后,是否有适当的结构、另一条有效路径或其他措施完成规定保护,并防止在故障未处理时继续不当运行。
冗余则用于避免某些单一故障直接使功能失效,但两条通道并不天然独立。同一供电异常、共用布线受损、污染或相同安装错误,可能同时影响两条通道,这属于需要处理的共因失效问题。单纯增加一个开关,不能替代对故障、环境和诊断方式的分析。
ISO 13849方法中的类别,反映结构及其故障行为要求;MTTFd涉及危险失效的平均时间;DC涉及诊断覆盖;CCF涉及共因失效控制。这些参数需要结合实际配置与应用数据使用。DGUV的PL计算方法说明也将类别、MTTFd和诊断覆盖共同纳入评价。因此,不能把“类别3”直接当作“PL d”,也不能将MTTFd作为设备无需维护的使用年限。
系统性错误不能靠低失效率计算消除
门开关和安全PLC都没有随机损坏,但程序把A门的信号错误地关联到B区停止,人员打开A门时危险仍可能存在。这是需求、设计或实现错误造成的问题,用更低的元件失效率重新计算也无法修复。
针对这类问题,需要清晰的安全要求、受控的软件和参数版本、设计审查、接口核对及与要求对应的测试。DGUV的2025年机械控制功能安全报告说明将软件安全、系统性失效与共因失效措施和硬件可靠性一起讨论。安全计算是证据的一部分,不能替代这些工程活动。
机床防护门怎样从安全要求落实到现场行为?
继续前面的教学假设:人员需要从防护门接近加工区域,主轴存在停止惯性,评估后采用防护锁定。此时,“检测到门已打开再停止”可能太晚,因为人员已经能够接近尚在转动的部件。功能设计应先解决进入时机,再解决进入期间的运动限制和退出后的恢复。
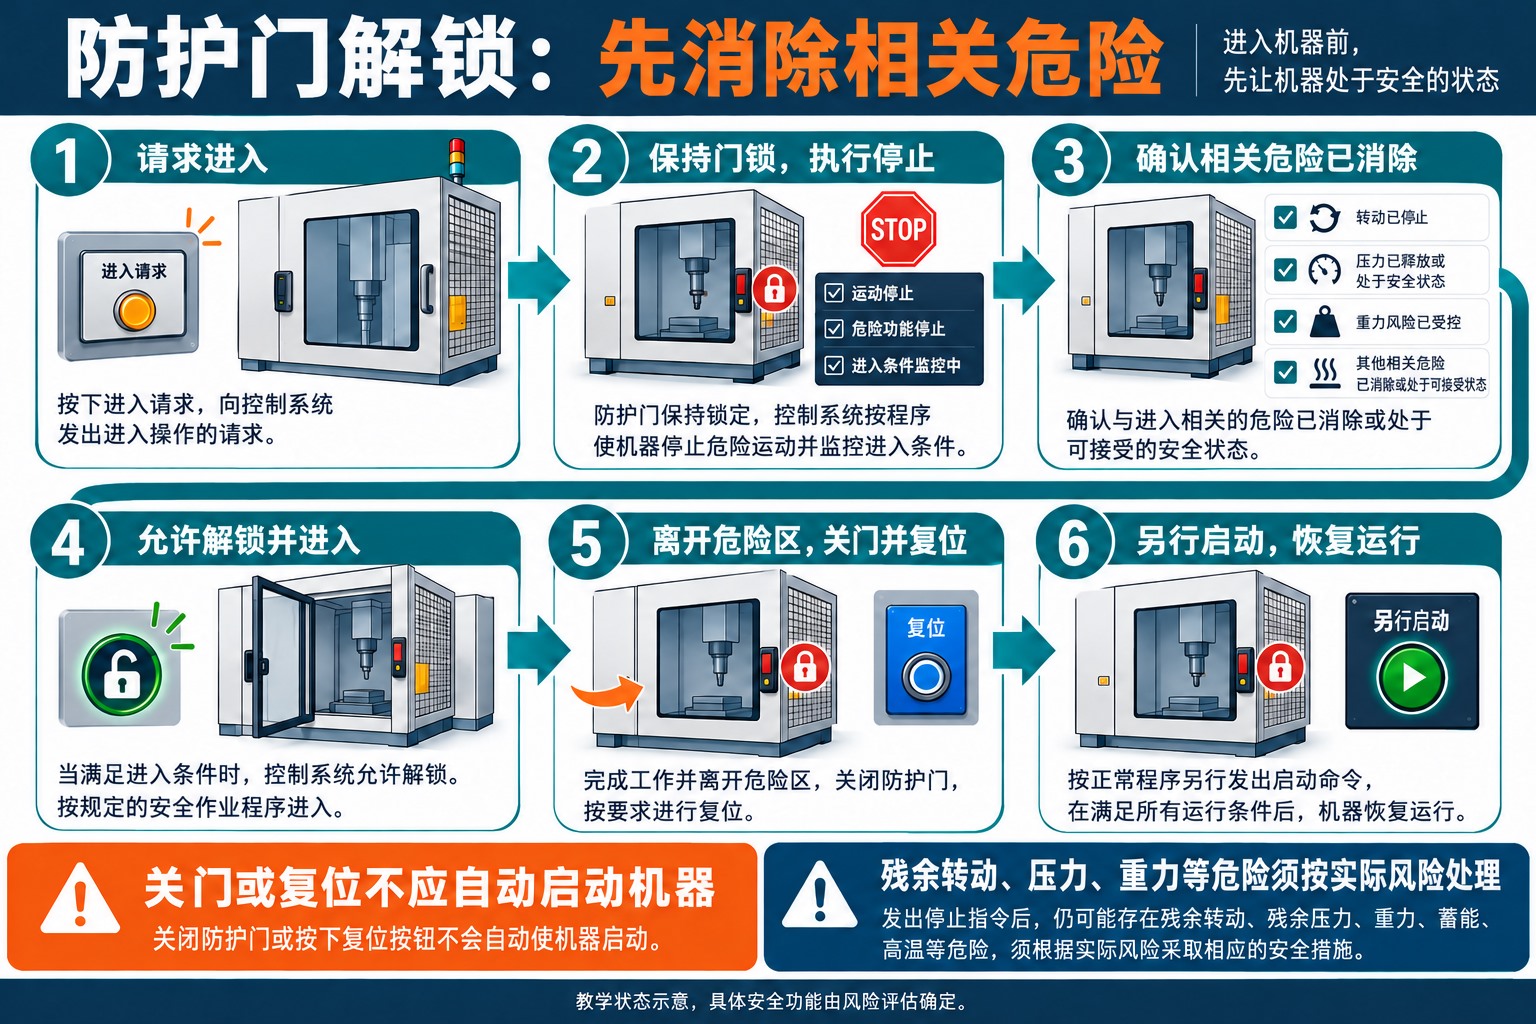
请求进入时,先完成规定的停止过程。门继续保持锁定,安全相关控制使相应运动按设计停止;是否达到允许接近的状态,应由适用的检测或经过验证的停止条件判断,不能仅凭普通程序已发出“停止”指令。HSE的联锁与防护锁定说明强调,要防止人员在危险运动停止前进入。
允许进入后,仍需维持相应保护。门打开期间,普通生产程序、上位机命令或供电恢复不能绕过已规定的启动限制。若存在整个人进入且可能被遮挡的空间,还应处理“门已关闭但人仍在里面”的情形;门位信号只能证明门的位置,不能证明危险区已经无人。
安全状态需要覆盖具体危险。切断电机产生转矩的能力,不等于惯性立即消失;垂直运动部件可能需要防坠或支承,带压夹具可能仍有残余能量。反过来,简单切掉保持力也可能导致工件掉落。因此,停止、制动、保持或释放能源的顺序和条件,需要围绕危险确定,不能统一写成“所有设备断电即安全”。
本例恢复运行时,关门与复位不直接启动加工。应先确认人员位置、防护有效性及规定条件,再通过独立的启动操作恢复。复位的作用是恢复规定的许可状态,不是跳过安全检查。其他应用是否允许特定自动恢复,应由其风险和适用要求决定;不能把这个教学例扩展为所有机械一律采用相同按钮和时序。
急停用于紧急情况下的补充行动,不能代替自动防护;清屑、排故和检修所需的能源隔离、意外重新供能防止及残余能量处理,也不能仅凭上述生产进入控制完成。人员任务改变后,保护要求必须随之重新核对。机器人应用中类似的整机与外围危险,可结合协作机器人风险评估与防护验证理解。
怎样验证安全功能,投用后还要管理什么?
验证检查实现是否满足规定要求,确认检查所定义的功能与实现是否适合预定用途。对防护门例子,程序与接线是否对应已批准的要求、计算输入是否正确,是必须核对的内容;在规定运行条件下,相关危险能否及时达到允许接近状态、恢复行为是否符合人员任务,则还需要整机层面的分析与试验。
测试应有明确配置、方法和判定依据,由具备相应能力的人员在受控条件下进行。不能让人员试着伸手进入危险区验证停止,也不能随意制造带能故障。对故障情形的验证,可结合分析、适当的模拟和按计划实施的测试,覆盖已识别且适用的失效与恢复行为。
| 需要保留的证据 | 它应能回答的问题 |
|---|---|
| 风险评估与安全要求 | 哪种人员任务产生什么危险,采取了哪些措施,每项安全功能的状态、时间、模式和所需等级是什么。 |
| 设计与集成记录 | 哪些部件实现输入、逻辑、输出和反馈,采用什么软件与参数版本,接口、故障分析和计算的适用条件是什么。 |
| 测试与确认记录 | 实际测试了哪些正常、异常和恢复情形,负载、速度与环境条件是什么,结果是否满足要求,未通过项怎样处理。 |
| 使用和维护要求 | 哪些检查、测试、寿命或更换条件需要遵守,异常由谁处理,安全参数与软件由谁有权修改。 |
测试结果要与完整配置绑定。更换驱动器、增加门锁、改变最高转速、修改停止参数或调整生产模式,都可能影响原有结论。变更时应沿安全功能追溯受影响的风险、接口、计算与测试,完成必要核对后再恢复相应使用,而不是认为部件名称相同就可以直接沿用旧记录。
日常维护也要保留设计假设。磨损、松动、环境变化或维护中被改动的接口,可能使原先成立的功能条件不再成立。检查和测试周期应依据所采用标准、设备安全说明、应用条件与风险确定;不能给所有安全回路统一套一个周期。需要周期性检验的功能,还要明确检验覆盖哪些危险失效、发现问题后怎样处置。
判断功能安全是否落实,最终要能沿着同一条关系追溯:具体危险对应明确安全功能,性能要求有依据,完整控制链满足要求,实际使用条件下有确认结果,后续维护和变更能够维持这些条件。SIL或PL提供共同的工程语言,完整的设计与运行证据才说明它在这台设备上意味着什么。
参考资料
- IEC:Overview of IEC 61508 & Functional Safety,2022年。
- IEC:IEC 61508-1:2010;IEC 61508-2:2026 PRV官方目录。PRV为预发行草案,版本状态核对日期为2026年10月27日。
- ISO:ISO 13849-1:2023官方适用范围、版次及生命周期信息。
- IEC:IEC 62061:2021+AMD1:2024+AMD2:2026 CSV,官方范围与版次信息。
- DGUV:Fourth edition of EN ISO 13849-1 — Most important new features in 2023 at a glance;Performance Level Calculator方法说明;IFA Report 1/2025官方介绍。
- 英国健康与安全执行局HSE:Functional safety,2026年6月更新;Hierarchy of risk reduction measures,2025年1月更新。
- Pilz:IEC 62061 — Safety Integrity Level。
- Analog Devices:Improving Industrial Functional Safety Compliance with High Performance Supervisory Circuits—Part 1。
评论留言
暂时没有留言!